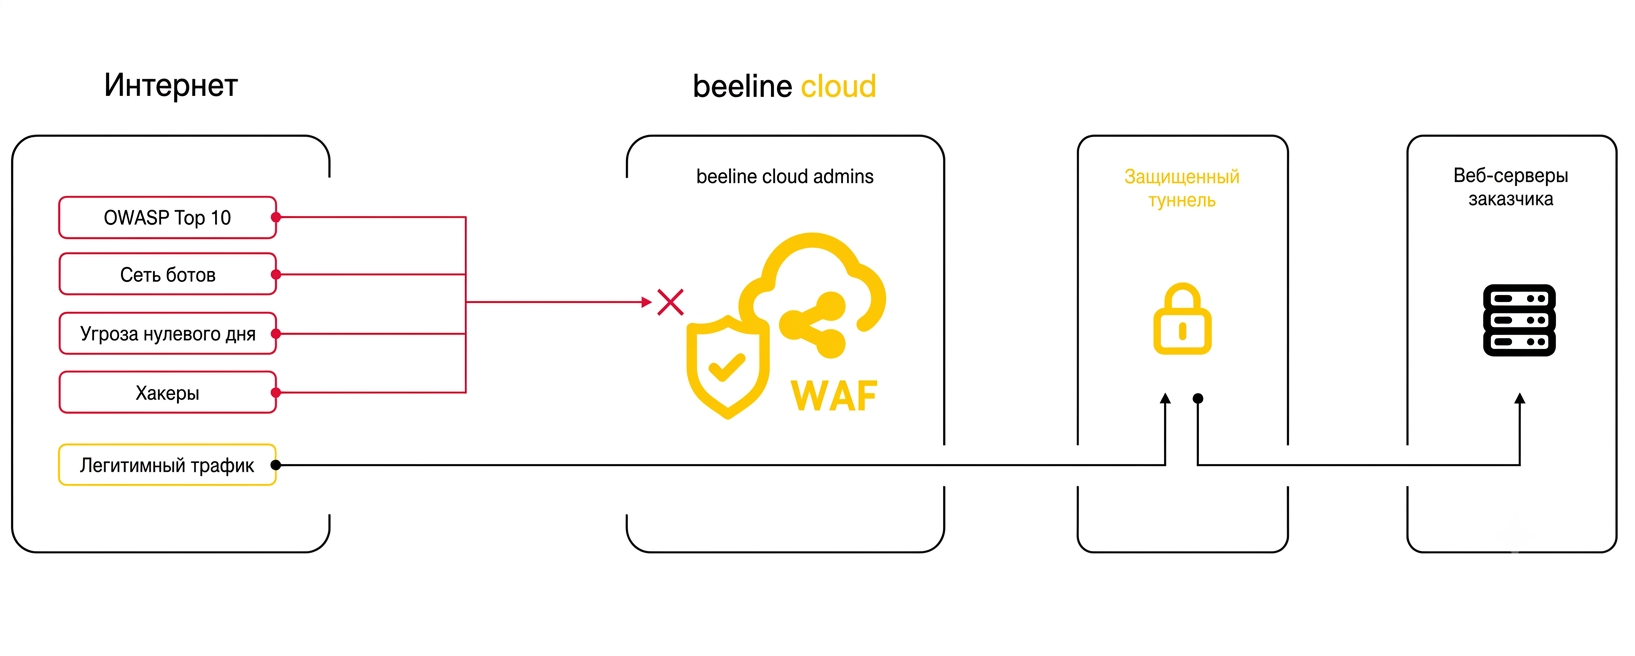
Настройка вариантов предоставления сервиса
Последнее изменение: 30 июля 2026
Beeline Cloud выполняет работы по настройке варианта Managed Service сервиса Cloud Web Application Firewall (Cloud WAF).
| Работа | Managed Service |
|---|---|
| Предоставление лицензии на сервис | Beeline Cloud |
| Предоставление необходимых вычислительных ресурсов в облаке beeline cloud | Beeline Cloud |
| Предоставление канала связи необходимой ширины | Существующий канал или в соответствии с тарифом Beeline Cloud |
| Развертывание и первоначальная настройка виртуального апплаенса | Beeline Cloud |
| Обеспечение высокой доступности — резервное копирование и мониторинг работоспособности | Beeline Cloud |
| Организация сетевого доступа к консоли управления для заказчика | Beeline Cloud |
| Настройка маршрутизации веб-трафика | Beeline Cloud |
| Персонализация политик безопасности, настроенных в системе по умолчанию (если заказчик предоставил техническое задание) | Beeline Cloud |
| Корректировка правил обработки веб-трафика — False positive и False negative | Beeline Cloud |
| Консультация по работе сервиса | Beeline Cloud |
| Предоставление доступа к интерфейсу управления устройством защиты | Права на: - чтение настроек и событий; - загрузку сертификатов |
Заказчик отвечает за анализ False positive и False negative срабатываний механизмов блокировки.
Beeline Cloud тарифицирует дополнительные работы по фактическим трудозатратам.
Настройки по умолчанию
Beeline Cloud при отсутствии технического задания настраивает параметры правил обработки веб-трафика:
| Параметр | Значение |
|---|---|
| Сигнатурный анализ (Vulnerabilities**) | - URL, - Header, - Body, - Parameters, Referer, - Support Base 64 Data, - Advanced Decoding |
| Защита от SQL Injection (Database (SQL Injection**)) | - Support Base 64 Data, - Support XML Data, - Advanced Decoding,**** Consolidate refinements of similar parameters |
| Разрешенные методы запроса HTTP | - POST, - GET, - PUT, - OPTIONS, - HEAD, - DELETE и т.д. |
| Защита от раскрытия структуры каталогов (Directory listing**) | |
| Лимиты защиты от флуда HTTP (Activity Tracking**) | - не более 50 запросов с IP, - не более 35 запросов с IP и URL |
| Защитные механизмы на уровне протокола HTTP | - соответствие с RFC HTTP запросов, - защита от атак Low and Slow, - маскарадинг заголовка Server |
** — название параметра / механизма защиты в терминологии документации вендора.
Схема включения сервиса
Сервис Cloud WAF включается в результате последоватлеьного выполнения шагов:
- режим обучения;
- режим блокирования атак;
- корректировка политики безопасности.
1. Режим обучения
В режиме обучения виртуальное устройство защиты (appliance) анализирует запросы к защищаемым ресурсам и собирает информацию о структуре запросов и ответов.
Условия режима обучения:
- Beeline Cloud согласует с заказчиком начало и окончание режима.
- Минимальный период обучения профилю трафика — одна календарная неделя.
В режиме обучения ресурсы не защищаются от атак.
2. Режим блокирования атак
Это основной режим работы устройства защиты.
Как работает:
- Устройство защиты мониторит запросы к защищаемым ресурсам.
- При обнаружении атаки устройство автоматически блокирует вредоносные запросы.
Приостановка режима:
По письменному запросу заказчика режим блокирования атак приостанавливается на любой промежуток времени. Это необходимо, например, при проведении сканирования уязвимостей защищаемого ресурса, когда заказчик ожидает нехарактерные запросы.
3. Корректировка политики безопасности
По запросу, полученному по электронной почте, Beeline Cloud корректирует политики безопасности.