Технические параметры
Последнее изменение: 30 июля 2026
Сервис Cloud Secure Email Gateway (SEG) построен на устройстве защиты почты Kaspersky Secure Mail Gateway (KSMG) и доступен в режиме 24/7. Ниже описаны варианты предоставления, состав работ, правила обработки сообщений по умолчанию, мониторинг и отказоустойчивость.
Схема включения сервиса
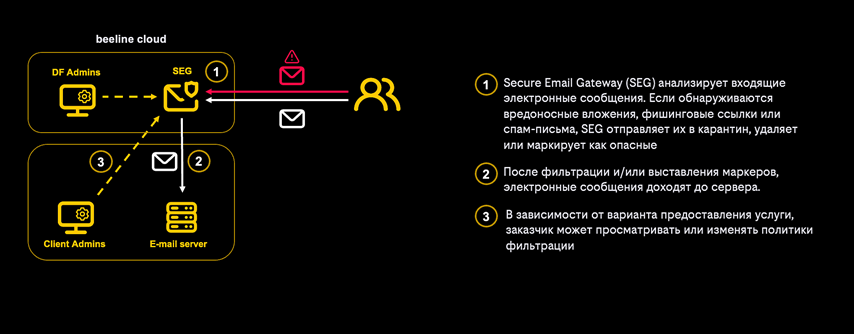
Почта проходит три шага:
- SEG анализирует входящие сообщения. Если сервис обнаружил вредоносное вложение, фишинговую ссылку или спам, он отправляет письмо в карантин, удаляет его или маркирует как опасное.
- После фильтрации и маркировки сообщения доходят до почтового сервера.
- В зависимости от варианта предоставления вы просматриваете или изменяете политики фильтрации.
Варианты предоставления
Сервис доступен в двух вариантах. Они отличаются тем, кто интегрирует устройство защиты с вашей почтовой системой и настраивает правила обработки сообщений.
| Что сравниваем | Self-Service | Managed Service |
|---|---|---|
| Кому подходит | Вы интегрируете устройство защиты с почтовым сервером и управляете его настройками сами | Устройством защиты управляет Beeline Cloud |
| Интеграция с вашей почтовой инфраструктурой | Вы | Beeline Cloud |
| Правила обработки сообщений | Настраиваете вы | Настраивает Beeline Cloud по вашему техническому заданию |
| Изменения в конфигурации устройства защиты | Вносите вы | Вносит Beeline Cloud |
| Доступ к консоли управления | Полный | Чтение настроек, управление отчётами и карантином |
| Что остаётся на вашей стороне | Интеграция с почтовым сервером и все настройки устройства защиты | Управление карантином, просмотр событий и разбор ложных срабатываний модулей защиты — False positive и False negative |
В обоих вариантах Beeline Cloud:
- предоставляет лицензии на ПО;
- разворачивает устройство защиты в технологическом пуле Beeline Cloud и выполняет первоначальную настройку;
- гарантирует доступность устройства защиты за счёт ежедневного резервного копирования и круглосуточного мониторинга;
- предоставляет сетевой доступ к интерфейсу управления устройством защиты;
- поддерживает работоспособность устройства защиты;
- регистрирует инциденты у вендора при сбоях в его работе.
Кто выполняет каждую работу — в разделе Состав работ.
Состав работ
| Работа | Self-Service | Managed Service |
|---|---|---|
| Предоставление лицензии | ✔ | ✔ |
| Предоставление вычислительных ресурсов в облаке Beeline Cloud | ✔ | ✔ |
| Предоставление канала связи необходимой ширины | Существующий канал или канал по тарифу Beeline Cloud | Существующий канал или канал по тарифу Beeline Cloud |
| Развёртывание виртуального устройства защиты и первоначальная настройка | ✔ | ✔ |
| Обеспечение высокой доступности — резервное копирование и мониторинг работоспособности | ✔ | ✔ |
| Организация сетевого доступа к консоли управления для заказчика | ✔ | ✔ |
| Настройка маршрутизации почтового трафика (MTA) | — | ✔ * |
| Настройка интеграции со смежными системами заказчика по протоколам LDAP и SNMP | — | ✔ |
| Персонализация правил обработки сообщений по умолчанию — разбор False positive и False negative | — | ✔ |
| Настройка периодической отправки автоматизированных отчётов | — | ✔ |
| Интеграция устройства защиты в инфраструктуру заказчика | — | ✔ |
| Тонкая настройка параметров модулей защиты в правилах обработки сообщений | — | ✔ |
| Корректировка правил обработки сообщений | — | ✔ ** |
| Доступ администраторов заказчика к устройству защиты | Полный | Чтение настроек, управление отчётами и карантином |
* Интеграция с Active Directory выполняется, если у Beeline Cloud есть доступ к контроллеру домена с правами администратора.
** Разбор возможных False positive и False negative в разрезе ваших рабочих процессов, управление карантином сообщений и доставка заблокированных сообщений остаются в вашей зоне ответственности.
Персонализацию правил Beeline Cloud выполняет по вашему техническому заданию. Если технического задания нет — применяет настройки по умолчанию.
Работы, которые не входят в состав сервиса, Beeline Cloud тарифицирует по фактическим трудозатратам — см. Дополнительные работы.
Правила обработки сообщений по умолчанию
Если вы не предоставили техническое задание, Beeline Cloud настраивает на устройстве защиты четыре группы параметров правил обработки сообщений.
Правило для исходящей почты — ограничивает список отправителей IP-адресом вашего почтового сервера.
Белый список отправителей — пустой, все проверки отключены.
Чёрный список отправителей — пустой, сообщения отклоняются без проверки.
Правило по умолчанию — отклоняет сообщение и помещает его в карантин, если обнаружены:
- вредоносные файлы или макросы, кроме зашифрованных файлов;
- спам;
- массовая рассылка;
- фишинг;
- нарушения SPF (Sender Policy Framework).
Качественные характеристики
- Сервис доступен в режиме 24/7.
- Средний процент пропущенных нелегитимных писем (False negative) — до 1%.
Мониторинг работоспособности
Мониторинг круглосуточно отслеживает отклонения и ошибки в работе устройства защиты. Система контролирует:
- нагрузку на вычислительные ресурсы виртуального апплаенса;
- состояние сетевых интерфейсов виртуального апплаенса (up/down);
- доступность веб-интерфейса управления по ICMP и доступность внешнего интерфейса по порту 25 TCP.
Отказоустойчивость
Отказоустойчивость сервиса обеспечивают средства платформы виртуализации. Для защиты данных Beeline Cloud ежедневно выполняет резервное копирование виртуального апплаенса с глубиной хранения 7 дней.