Технические параметры
Последнее изменение: 30 июля 2026
Cloud Security Awareness (Cloud SA) — платформа тестирования и обучения сотрудников основам информационной безопасности. Платформа развёрнута в облаке Beeline Cloud и предоставляется по модели Self-Service: вы управляете обучением и учебными атаками самостоятельно через личный кабинет. Дополнительные работы при необходимости согласуются и выполняются отдельно.
Режим предоставления сервиса
Сервис предоставляется в режиме 24/7.
Отказоустойчивость
Отказоустойчивость обеспечивается средствами платформы виртуализации. Виртуальный аплаенс резервируется ежедневно, глубина хранения резервных копий — семь дней.
Мониторинг работоспособности платформы
Beeline Cloud круглосуточно контролирует работу платформы и обнаруживает отклонения и ошибки. Мы отслеживаем:
- нагрузку на вычислительные ресурсы виртуальных аплаенсов, на базе которых работает сервис;
- состояние сетевых интерфейсов виртуальных аплаенсов (up/down);
- доступность веб-интерфейса управления платформой.
Модули платформы
Платформа состоит из базовых модулей. Начать работу с ними помогут практические руководства.
Сотрудники
Модуль создаёт древовидную структуру подразделений компании по штатному расписанию. Сотрудников добавляют двумя способами:
- вручную;
- массовым импортом — до 200 сотрудников за раз.
Как добавить сотрудника.
Обучение
Модуль позволяет:
- создавать учебные программы;
- записывать сотрудников на учебные программы;
- рассылать напоминания о предстоящем обучении.
При создании программы обучения доступны параметры:
- дата начала и окончания обучения;
- порядок предоставления доступа к курсам;
- количество попыток прохождения каждого курса;
- список учебных курсов.
Учебные программы назначают сотрудникам, структурным подразделениям и учебным группам. Как назначить учебную программу.
Шаблоны
Модуль управляет категориями шаблонов и самими шаблонами. Здесь вы создаёте шаблоны с нуля, загружаете шаблон из файла или используете шаблоны по умолчанию трёх типов:
- шаблоны писем;
- системные сообщения;
- фишинговые формы.
Все шаблоны делятся на системные и пользовательские.
Учебные атаки
Модуль управляет рассылкой учебных фишинговых писем. Платформа поддерживает три типа учебных атак:
- Обычная атака — рассылка по одному письму по выбранным шаблонам и целям (сотрудникам).
- Авто-атака — рассылка писем волнами по расписанию по всем выбранным шаблонам для выбранных целей.
- Случайная атака — рассылка писем волнами по расписанию: случайный процент шаблонов для случайного процента целей.
При создании учебной атаки доступны параметры:
- Домен отправителя — собственный или другой почтовый домен; см. Почтовый ретранслятор (SMTP relay).
- Фишинговая форма — страница, на которую попадает пользователь при переходе по ссылке из учебного письма.
- Страница после ввода данных — страница, на которую попадает пользователь после ввода данных в фишинговой форме.
- Шаблон письма — шаблон учебного фишингового письма.
- Формат изображений — формат изображений в учебных фишинговых письмах.
- Порядок доступа к курсам — порядок предоставления доступа к курсам.
- Попытки прохождения — количество попыток прохождения каждого курса.
- Список курсов — список учебных курсов.
Правила
Модуль создаёт цепочку действий на платформе в ответ на событие. Например, сотрудника можно записать на учебную программу после:
- перехода из одного структурного подразделения в другое;
- перехода по учебной фишинговой ссылке.
Как создать правило.
Отчёты
Модуль предоставляет аналитику в виде отчётов. Доступны отчёты:
- по атакам;
- по обучению;
- по динамике фишинговых уязвимостей;
- по динамике обучения;
- аналитический;
- по анализу рисков;
- по работе правил.
Настройки сервиса по умолчанию
Платформа поставляется со следующими настройками по умолчанию:
| Настройка | Значение |
|---|---|
| Количество администраторов организации | Один. Дополнительных администраторов создают по сервисным запросам уполномоченных лиц заказчика |
| SMTP Relay модуля Учебные атаки | SMTP Relay Beeline Cloud |
| SMTP Relay модуля Обучение | SMTP Relay Beeline Cloud |
| Шаблоны почтовых сообщений модуля Обучение | Системные |
| Отслеживание прочтения фишинговых писем | Включено |
| Расширенный режим отчётов | Включён |
| Максимальное время простоя пользовательской сессии | 600 секунд |
| Пользовательский домен для рассылки учебных фишинговых атак | phishman.df-sa.ru |
Типовая схема использования сервиса
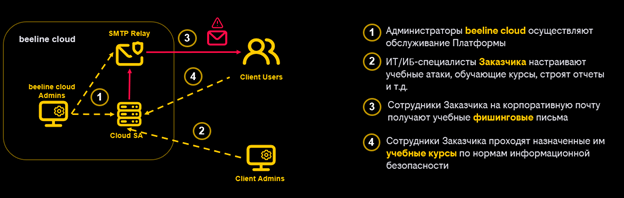
Дополнительные модули со спецкурсами
На платформу можно загрузить дополнительные модули со спецкурсами. Дополнительные модули тарифицируются отдельно, годовая подписка на спецкурсы приобретается разовым платежом.
Список спецкурсов
- Курс 152-ФЗ «Защита персональных данных»
- Курс 187-ФЗ-01 КИИ «Обеспечение информационной безопасности объектов критической инфраструктуры»
- Курс 187-ФЗ-02 КИИ «Защита информационной безопасности объектов критической информационной инфраструктуры»
- Курс 187-ФЗ-03 КИИ «Защита информационной безопасности объектов критической информационной инфраструктуры для руководителей подразделений ОКИИ»
- Курс 187-ФЗ-04 КИИ «Задачи службы информационной безопасности в обеспечении безопасности объектов критической инфраструктуры для работников подразделения ИБ»
- Курс 187-ФЗ-05 КИИ «Задачи службы функционального сопровождения в обеспечении безопасности ОКИИ»
- Курс 187-ФЗ-06 КИИ «Задачи работников службы эксплуатации в обеспечении безопасности ОКИИ»
- Курс 187-ФЗ-07 КИИ «Обеспечение информационной безопасности объектов КИИ в нефтегазовой отрасли»
- Курс 187-ФЗ-08 КИИ «Обеспечение информационной безопасности объектов КИИ в сфере энергетики»
- Курс 187-ФЗ-09 КИИ «Обеспечение информационной безопасности объектов КИИ в металлургической промышленности»
- Курс 187-ФЗ-10 КИИ «Обеспечение информационной безопасности объектов КИИ в транспортной отрасли»
- Курс DevSecOps «Безопасная разработка»
- Курс 98-ФЗ «Коммерческая тайна»