Технические параметры
Последнее изменение: 25 сентября 2026
Компоненты сервиса
В зависимости от решаемой задачи и типа защищаемых систем применяется один или несколько технических компонентов сервиса Cloud Multifactor Authentication (MFA):
- Личный кабинет администратора
- RADIUS Adapter
- LDAP Adapter
- Портал самообслуживания (SelfService Portal)
Все перечисленные компоненты разрабатываются и поддерживаются компанией Multifactor.
1. Личный кабинет администратора
Личный кабинет администратора — это веб-приложение, доступное из сети интернет. Предназначено для управления следующими элементами:
- пользователями;
- группами пользователей;
- интеграцией с защищаемыми информационными системами;
- списком доступных вторых факторов.
Управление осуществляется ИТ-специалистами.
2. RADIUS Adapter
RADIUS Adapter — RADIUS-сервер, используемый для двухфакторной аутентификации пользователей при удаленном доступе. Компонент поставляется с исходным кодом, доступен в Linux-версии.
RADIUS Adapter не передает пароль пользователя в облако Multifactor. Пароль остается в периметре сети, в облако передается только логин (для идентификации пользователя и доставки второго фактора).
Возможности:
- прием запросов на аутентификацию по протоколу RADIUS;
- проверка первого фактора (логин и пароль) в Active Directory (включая AD LDS) или Network Policy Server (NPS);
- проверка второго фактора на устройстве пользователя;
- настройка второго фактора в режиме диалога с пользователем;
- настройка доступа на основе принадлежности пользователя к группе AD;
- избирательное включение второго фактора по принадлежности пользователя к группе AD;
- настройка атрибутов ответа RADIUS на основе принадлежности к группе AD;
- проксирование запросов и ответов Network Policy Server;
- отправка журналов в Syslog-сервер или SIEM-систему;
- режим bypass — при недоступности API можно либо пропускать пользователя без второго фактора, либо блокировать доступ.
3. LDAP Adapter
LDAP Adapter — LDAP proxy-сервер, разработанный и поддерживаемый компанией Multifactor для двухфакторной аутентификации пользователей в приложениях, использующих LDAP аутентификацию. Компонент доступен вместе с исходным кодом. LDAP Adapter использует Linux-версию.
Компонент не вмешивается в проверку имени и пароля пользователя. Второй фактор запрашивается только после успешной проверки учетной записи в Active Directory или другом LDAP-каталоге.
Возможности:
- проксирование сетевого трафика по протоколу LDAP;
- перехват запросов на аутентификацию и подтверждение вторым фактором на телефоне пользователя;
- работа по протоколам LDAP и LDAPS (шифрованный TLS-канал);
- перехват аутентификационных запросов с механизмами Simple, Digest, NTLM;
- пропуск запросов от сервисных учетных записей (Bind DN) без второго фактора;
- настройка доступа на основе принадлежности пользователя к группе AD;
- избирательное включение второго фактора по членству в группе AD;
- отправка журналов в Syslog-сервер или SIEM-систему;
- режим bypass — при недоступности API можно пропускать пользователя без второго фактора или блокировать доступ.
4. Портал самообслуживания
SelfService Portal (Портал самообслуживания) — веб-сайт, разработанный и поддерживаемый компанией Multifactor для самостоятельной регистрации второго фактора аутентификации пользователями с учетными записями из Active Directory или других LDAP каталогов. Компонент доступен вместе с исходным кодом. В рамках сервиса применяется Linux-версия и Windows-версия.
Назначение и особенности:
Портал предназначен для установки и работы внутри корпоративной сети. Портал может быть опубликован для доступа из сети интернет.
Возможности:
- проверка логина и пароля пользователя в LDAP-каталоге или Active Directory;
- Windows-версия поддерживает работу с несколькими доменами при наличии доверительных отношений;
- настройка второго фактора аутентификации;
- смена пароля пользователя после подтверждения второго фактора;
- смена просроченного или требующего замены пароля;
- единая точка входа (Single Sign-On, SSO) для корпоративных приложений с поддержкой протоколов SAML, OpenID Connect / OAuth;
- избирательное включение второго фактора на основе членства в группе AD при SSO-входе;
- управление ActiveSync-устройствами для доступа к почте Exchange;
- поддержка проверки CAPTCHA на странице входа в портал.
Соответствие тарифов и адаптеров
| Подключаемый сервис | Тип адаптера |
|---|---|
| NGAF ra VPN | LDAP |
| UserGate ra VPN | LDAP |
| Pfsense ra VPN | RADIUS |
| OWA | Модуль для OWA |
| ADFS | Модуль для ADFS |
| Vmware horizon VDI | RADIUS |
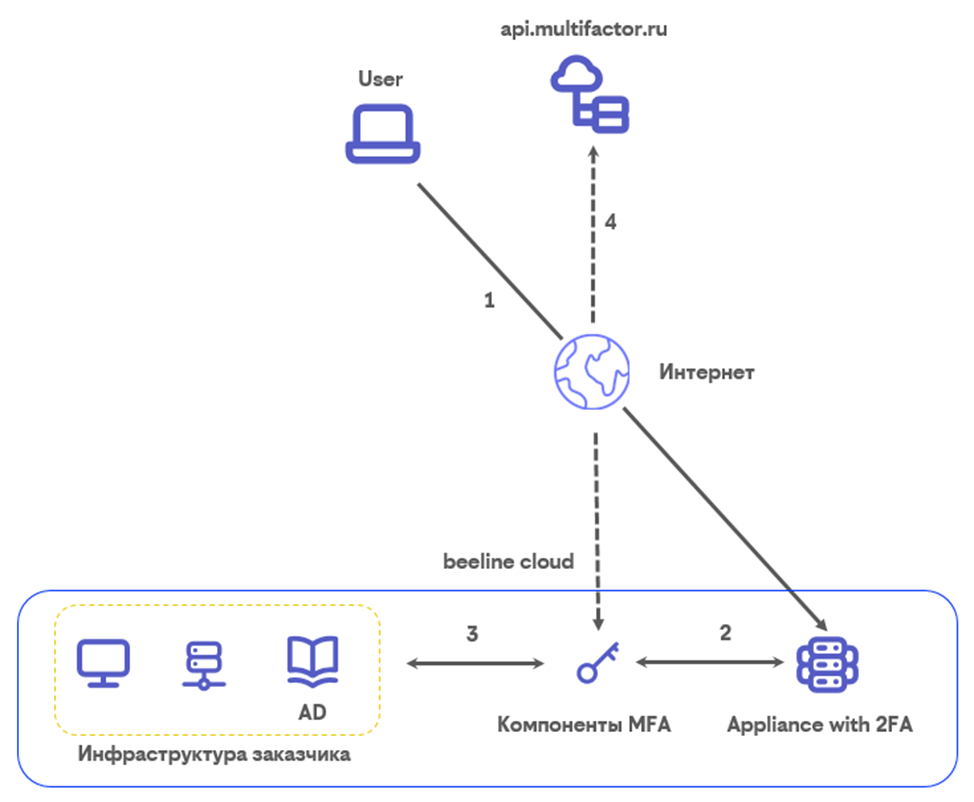
Типовая схема взаимодействия компонентов сервиса
- Инициация подключения пользователя к защищаемому сервису.
- Защищаемый сервис отправляет учетные данные пользователя в компонент Multifactor.
- Компонент Multifactor проверяет учетные данные пользователя в Active Directory (AD) Заказчика.
- После успешной проверки учетных данных пользователя запрос направляется в API Multifactor. В результате происходит запрос второго фактора, настроенного у пользователя.
Компонент Multifactor не передает пароль пользователя в облако Multifactor. Пароль не покидает периметр сети. Передается только логин для идентификации пользователя и доставки ему второго фактора.
Настройки по умолчанию (Managed Service)
Если Заказчик не предоставил техническое задание, Beeline Cloud выполняет настройку сервиса со следующими параметрами:
Базовые параметры
- Shared secret — общий ключ для взаимодействия между защищаемым сервисом и компонентами Multifactor.
- Поставщик учетных записей — указывается источник проверки первого фактора (каталог инициаций).
- Исключения для сервисных учетных записей — настраиваются учетные записи, для которых второй фактор не требуется.
- Ключ и идентификатор ресурса — вносятся данные для взаимодействия с API api.multifactor.ru.
Условия применения
По умолчанию многофакторная аутентификация включена для всех пользователей, добавленных в личный кабинет Multifactor.
Особенности и конкурентные преимущества сервиса
- сервис работает по принципу zero trust: Multifactor не получает пароли пользователей;
- пользователи могут самостоятельно настроить аутентификацию при первом входе, без регистрации;
- функционал работает в браузере без установки плагинов, драйверов и сторонних приложений.
Поддерживаемые факторы
- бот в Telegram;
- биометрия;
- U2F;
- FIDO;
- OTP;
- Google Authenticator;
- Яндекс.Ключ;
- Звонки;
- SMS.
Отказоустойчивость
Отказоустойчивость сервиса Cloud Multifactor Authentication (MFA) обеспечивается средствами платформы виртуализации. Для защиты данных выполняется ежедневное резервное копирование виртуального апплаенса с глубиной хранения 7 дней.
Мониторинг работоспособности
Для обнаружения отклонений и ошибок в работе сервиса используется система мониторинга. Мониторинг осуществляется круглосуточно и включает контроль следующих параметров:
- нагрузка на вычислительные ресурсы виртуального апплаенса;
- состояние сетевых интерфейсов (up/down).
Качественные характеристики сервиса
Уровень обслуживания (SLA)
Сервис Cloud Multifactor Authentication (MFA) предоставляется круглосуточно, 7 дней в неделю (24/7).
Показатели доступности компонентов сервиса:
| Компонент | Доступность |
|---|---|
| RADIUS Adapter | 99,95% |
| LDAP Adapter | 99,95% |
| Портал самообслуживания (SelfService Portal) | 99,95% |
| Личный кабинет администратора | 99,95% |
| API Multifactor | 99,95% |
| Сайт multifactor.ru | 99,95% |