Технические параметры
Последнее изменение: 30 июля 2026
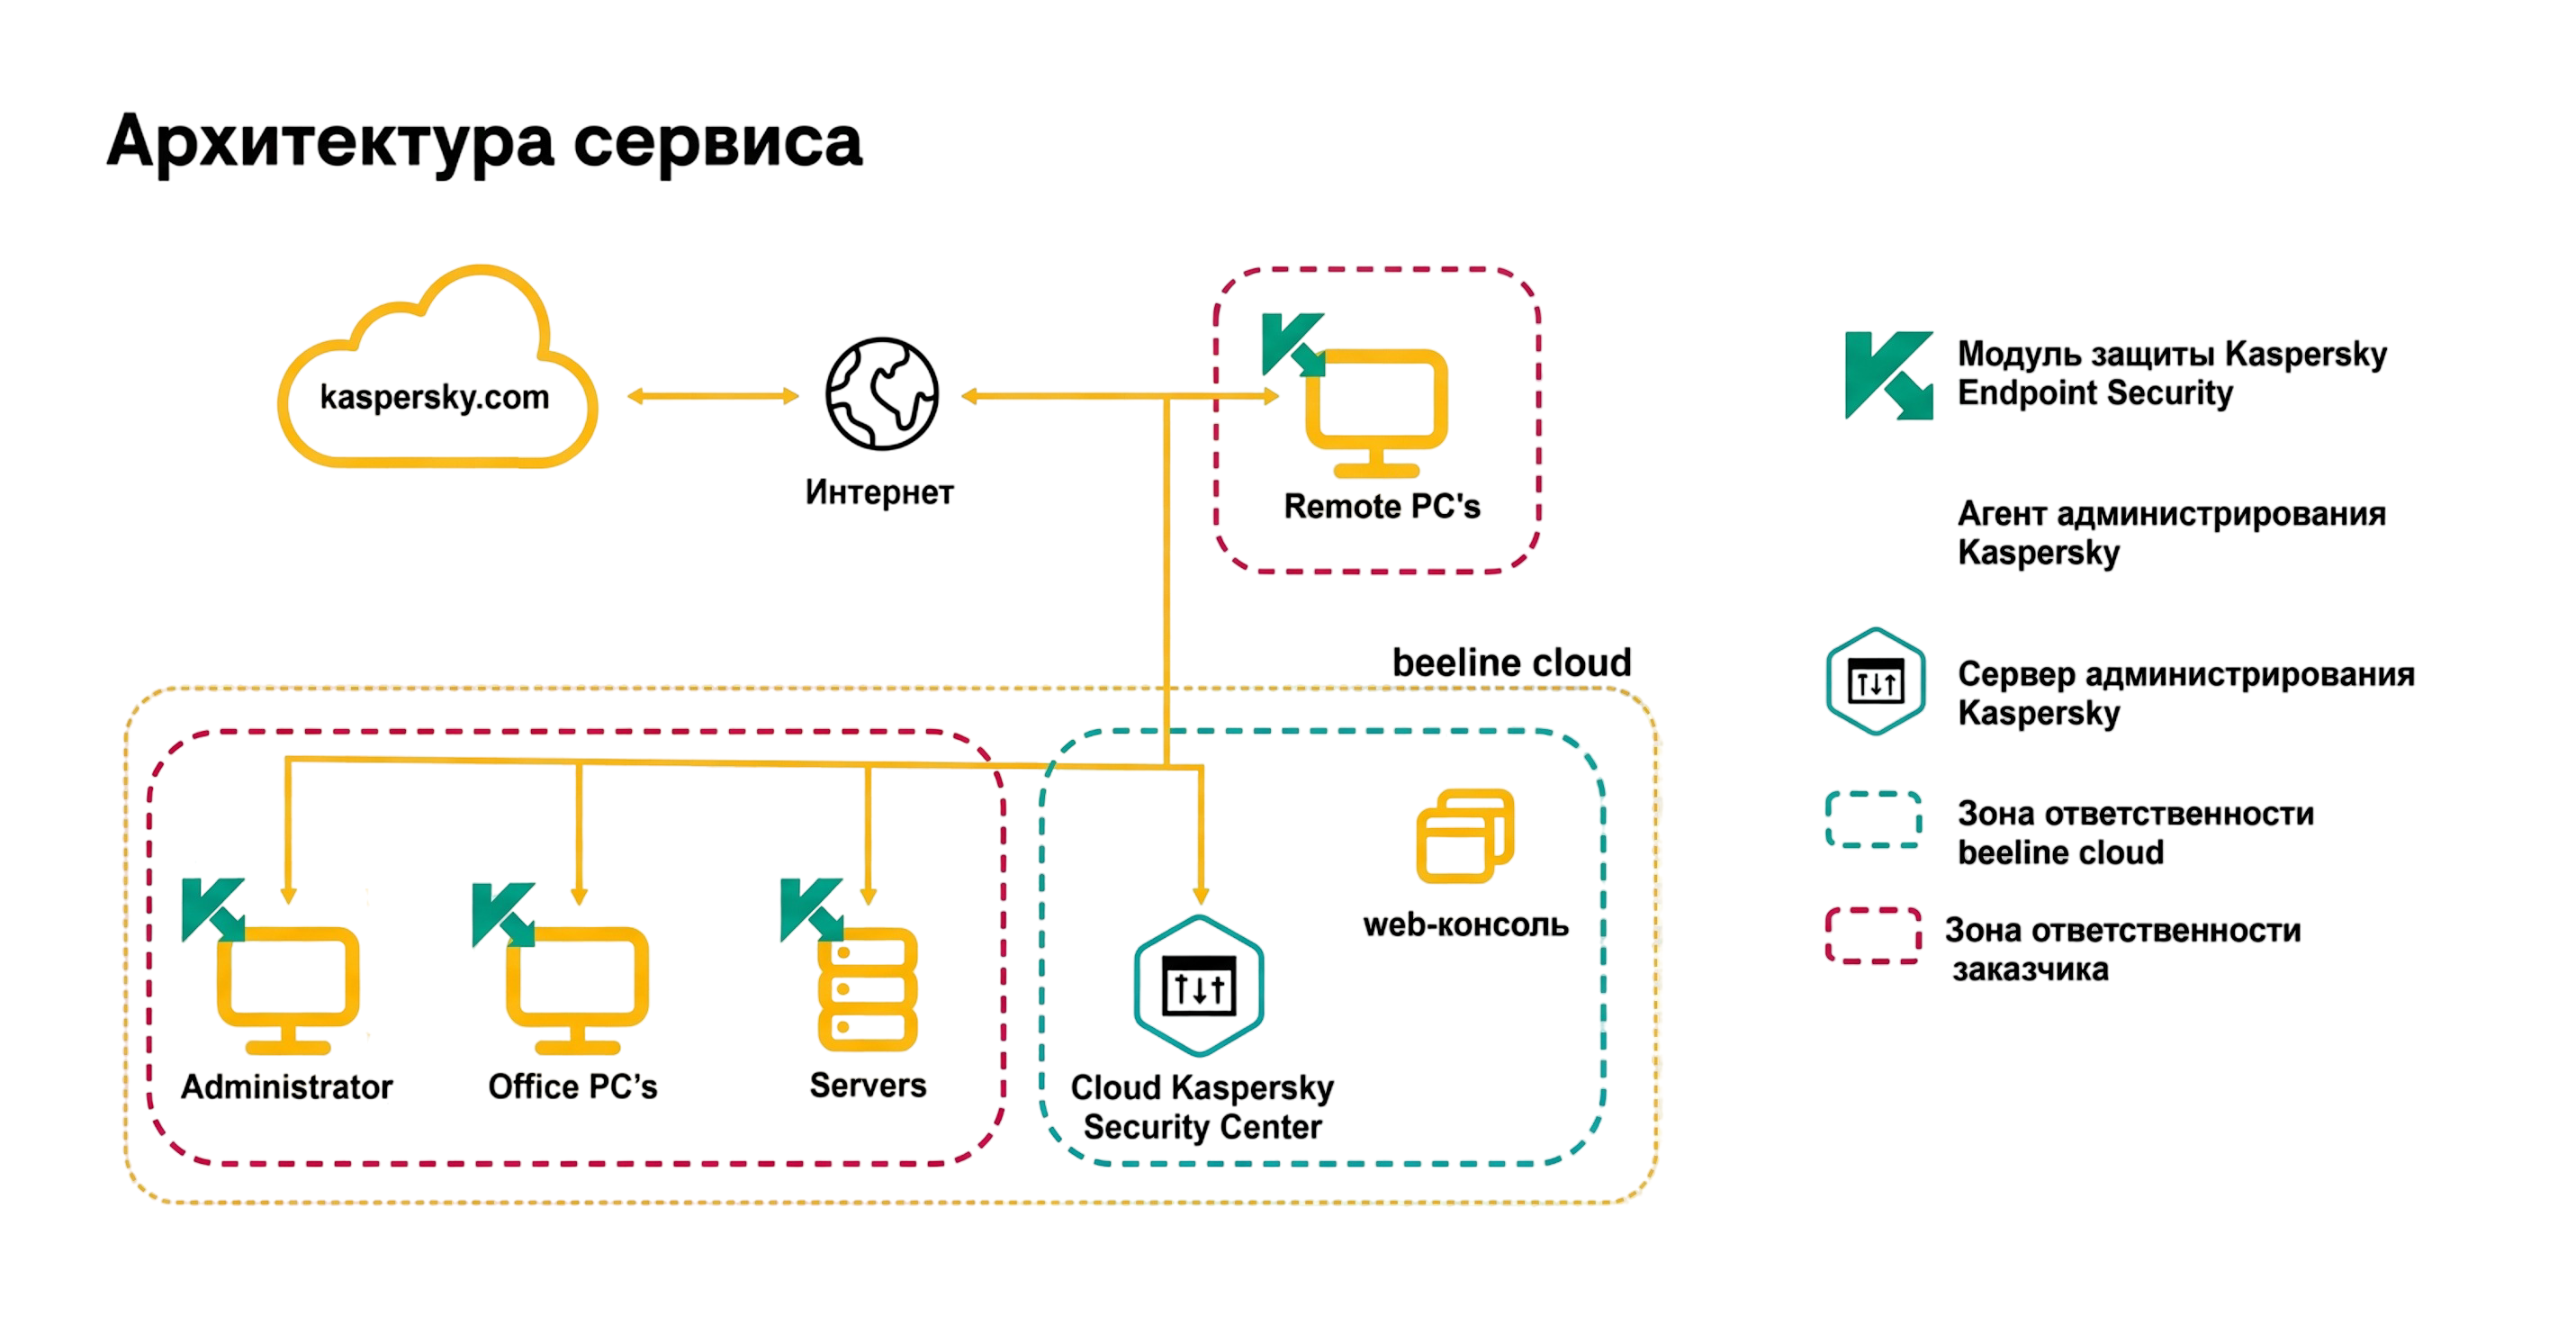
Сервис Cloud Endpoint Protection Platform (EPP) построен на решениях АО «Лаборатория Касперского». Ниже описаны компоненты сервиса, варианты предоставления и схемы подключения, лицензии, показатели доступности, отказоустойчивость и мониторинг.
Компоненты сервиса
Сервис состоит из трёх компонентов:
- Kaspersky Security Center (KSC) — сервер администрирования. В нём вы создаёте политики безопасности и задачи, которые распространяются на модуль защиты KES.
- Kaspersky Endpoint Security (KES) — модуль защиты. Он работает на конечных устройствах и защищает их от вирусов, других вредоносных программ и угроз.
- Агент администрирования — связующий компонент. Его устанавливают на конечные устройства, чтобы связать их с сервером администрирования.
Варианты предоставления
Сервис доступен в двух вариантах:
- Self-Service — вы управляете компонентами сервиса самостоятельно;
- Managed-service Multitenant — компонентами управляет Beeline Cloud.
В обоих вариантах доступны:
- стандартная, расширенная и EDR-версия для ОС Windows;
- стандартная и расширенная версия для ОС Linux.
Self-Service
Вариант рассчитан на заказчиков, которые самостоятельно управляют компонентами сервиса. У варианта два типа: Multitenant KSC и Dedicated KSC. Они отличаются тем, где размещается сервер администрирования.
Multitenant KSC
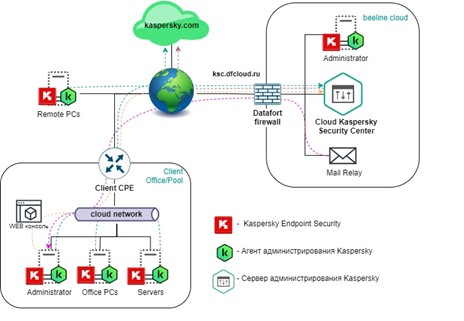
Сервер администрирования размещается в сети Beeline Cloud. Особенности типа:
- связь односторонняя — от агента администрирования к KSC;
- агент синхронизируется с сервером KSC до 15 минут;
- агенты подключаются к KSC через внешний IP-адрес;
- отправка событий по syslog недоступна;
- рекомендуемое количество управляемых конечных устройств — до 200;
- для отправки уведомлений Beeline Cloud предоставляет почтовый шлюз.
Dedicated KSC
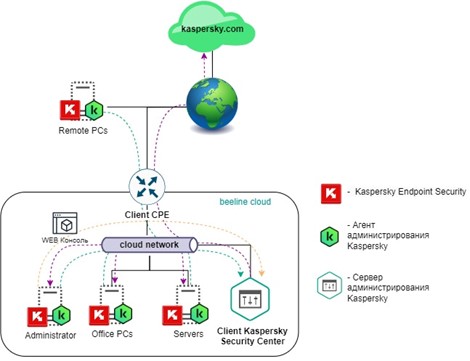
Сервер администрирования размещается во внутренней сети заказчика. Особенности типа:
- связь между агентом администрирования и сервером двусторонняя;
- события можно отправлять по syslog;
- сервис масштабируется без ограничений.
Схема ниже показывает подключение, когда инфраструктура заказчика размещена в облаке Beeline Cloud.
Managed-service Multitenant
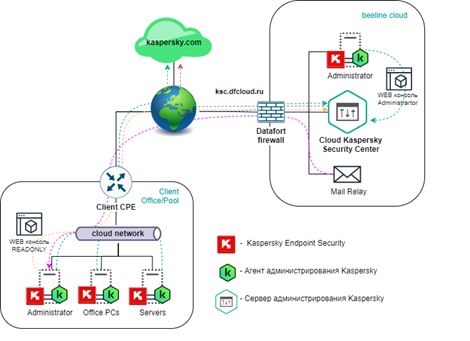
Вариант защищает виртуальную инфраструктуру заказчика в облаке Beeline Cloud. Beeline Cloud разворачивает агенты и KES на ваших виртуальных машинах, настраивает политики и задачи и полностью сопровождает сервис. Доступ к консоли управления KSC вы получаете по запросу — на чтение.
Лицензии Kaspersky Endpoint Security
Набор функций защиты зависит от лицензии:
| Возможности | Kaspersky Endpoint Security для бизнеса (стандартный) | Kaspersky Endpoint Security для бизнеса (расширенный) | Kaspersky EDR для бизнеса (оптимальный) |
|---|---|---|---|
| Защита от вредоносного ПО | ✔ | ✔ | ✔ |
| Контроль устройства, программ и использования интернета | ✔ | ✔ | ✔ |
| Единая консоль управления | ✔ | ✔ | ✔ |
| Контроль запуска приложений на серверах | — | ✔ | ✔ |
| Адаптивный контроль аномалий | — | ✔ | ✔ |
| Инструменты для системного администрирования | — | ✔ | ✔ |
| Встроенное шифрование | — | ✔ | ✔ |
| Патч-менеджмент | — | ✔ | ✔ |
| Инструменты EDR | — | — | ✔ |
Лицензии на программное обеспечение предоставляет Beeline Cloud — в любом варианте сервиса.
Доступность
Сервис доступен круглосуточно, 24/7.
Отказоустойчивость
Отказоустойчивость сервиса обеспечивает платформа виртуализации.
Мониторинг
Beeline Cloud следит за работоспособностью сервера администрирования и уведомляет вас, когда находит отклонения и ошибки. Мониторинг работает в вариантах Multitenant KSC и Managed-service Multitenant — в Dedicated KSC сервер администрирования размещён в вашей сети, поэтому за мониторинг отвечаете вы.
Beeline Cloud отслеживает четыре параметра:
- нагрузку на вычислительные ресурсы виртуальных машин (ВМ);
- состояние сетевых интерфейсов ВМ — up или down;
- доступность интерфейса управления KSC по ICMP или доступность внешнего интерфейса;
- доступность порта, через который агент администрирования подключается к KSC. По умолчанию это TCP 13000.