Технические параметры
Последнее изменение: 30 июля 2026
Архитектура сервиса
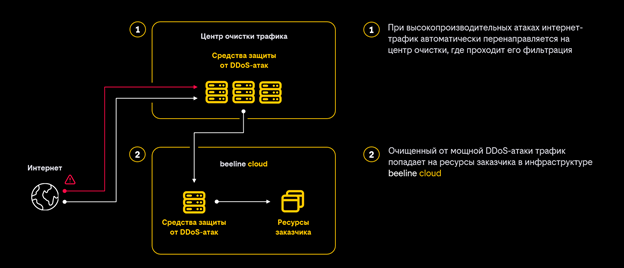
Сервис Cloud DDoS Protection реализован на платформе с модульной архитектурой и включает следующие компоненты:
| Компонент | Описание |
|---|---|
| Оборудование детектирования атак | Собирает данные о входящем и исходящем трафике в режиме реального времени. Выявляет аномальную активность и инициирует процесс очистки. |
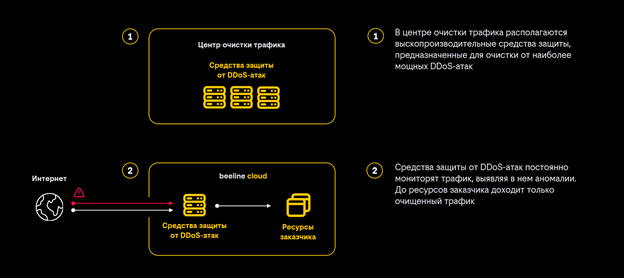
| Оборудование очистки трафика | Применяет динамические и статические правила фильтрации. Очищает трафик от вредоносных составляющих. |
| Центр очистки интернет-трафика | Задействуется при высокопроизводительных атаках. Принимает трафик, фильтрует его по переданным правилам и возвращает очищенный трафик на ресурс Заказчика. |
| Личный кабинет | Консоль управления сервисом с дашбордами, журналом событий и настройками уведомлений. |
Типы атак, выявляемые оборудованием детектирования
Оборудование детектирования способно выявлять следующие типы атак:
- Memcached Attack
- Sentinel Amplification Attack
- RIPV1 Amplification Attack
- Microsoft SQL Resolution Service Amplification
- Portmapper Amplification
- Steam Amplification
- Quake Network Protocol
- QOTD Amplification
- NetBIOS Amplification
- TFTP Amplification
- SNMP Amplification
- Chargen Amplification
- HTTP Flooding
- XMAS-DDoS
- SSDP Amplification Attack
- NTP Amplification
- TCP FIN Flooding
- TCP SYN-RST Flooding
- TCP SYN-FIN Flooding
- Garbage Mail
- Trojan.Heloag
- DNS Amplification
- TCP Port Scan
- Host TCP Traffic
- IPv4 Dark IP
- Другие типы атак
Качественные характеристики
| Характеристика | Значение |
|---|---|
| Режим предоставления | 24/7 |
| Средний процент пропущенных угроз | 1% |
| Средний процент ложных срабатываний | 1% |
| Максимальная мощность отражаемой DDoS-атаки с сохранением SLA | 120 Гбит/сек |
| Время формирования правил фильтрации и очистки трафика | Не позднее 18 секунд с начала атаки |
| Защищаемая полоса пропускания трафика | Равна полосе пропускания услуги Доступ в Интернет |
| Время начала отражения атаки после переключения на центр очистки | Не более 18 секунд |
Время формирования правил не зависит от типа атаки (включая атаки на уровне приложений) и способа обнаружения — по сигнатурам или поведенческому анализу. Исключение: атаки с нестандартным профилем трафика на специфические приложения Заказчика.
Для атак, выявляемых по протоколу Netflow, список детектируемых атак ограничен:
- высокопроизводительными атаками;
- атаками с характерным профилем трафика на сетевом уровне.
Режимы работы сервиса
| Режим | Описание |
|---|---|
| Режим обучения | Оборудование анализирует трафик защищаемых ресурсов, собирает данные о его характере, длительности и амплитуде всплесков обращений. Начало и окончание обучения согласуется с Заказчиком. Минимальный период — 7 рабочих дней. |
| Режим обнаружения и очистки | Основной режим работы оборудования очистки интернет-трафика. Режим мониторит и сравнивает трафик с полученным в процессе режима обучения эталонным профилем трафика. При обнаружении DDoS-атаки оборудование автоматически приступает к очистке трафика от атаки. |
| Режим очистки при высокопроизводительных атаках | При высокопроизводительной атаке оборудование автоматически перенаправляет весь трафик через центр очистки. |
| Отключение режима обнаружения и очистки | По письменной заявке Заказчика режим может быть приостановлен на согласованный срок. Этот срок не считается перерывом в предоставлении сервиса. |
Функциональные возможности
Сервис Cloud DDoS Protection обеспечивает:
- обнаружение вредоносного трафика;
- очистку трафика по правилам фильтрации;
- сбор статистики и формирование отчетов по атакам.
Для детектирования и отражения атак в зашифрованном трафике (SSL/TLS) требуется доработка решения. Работы выполняются по согласованию с Заказчиком и оплачиваются отдельно.
Личный кабинет
Beeline Cloud предоставляет Заказчику доступ к Личному кабинету со следующими разделами:
Главный
Дашборд с основной статистикой:
- Количество атак за последние 24 часа.
- Количество атак уровней: high, medium, low risk.
- Количество полученного и отброшенного трафика в Мбит/с.
- Количество полученных и отброшенных пакетов в секунду.
- Распределение событий по категориям атак.
- Распределение атак по странам-источникам.
- Топ источников IP и назначений IP.
События
Журнал всех событий с фильтрацией по:
- дате и времени;
- категориям атаки;
- уровням критичности;
- источнику и назначению IP.
Уведомления
Настройка рассылки уведомлений о переключении на центр очистки:
- по SMS;
- по электронной почте.
Контакты
Отображаются контакты департамента обслуживания корпоративных клиентов «Билайн» Бизнес ПАО «ВымпелКом».
Профиль
В профиле указывается номер телефона для получения SMS с кодом подтверждения входа в Личный кабинет. Доступна смена пароля.
Сценарии работы сервиса
Штатный режим работы без DDoS-атаки
Оборудование детектирования анализирует входящий трафик, сравнивая его с эталонным профилем. При отсутствии аномалий трафик беспрепятственно направляется к ресурсам Заказчика.
Режим высокопроизводительной атаки
- Оборудование детектирования идентифицирует аномалию.
- Оборудование очистки формирует правила фильтрации.
- Трафик перенаправляется в центр очистки.
- Центр очистки применяет правила фильтрации.
- Очищенный трафик возвращается на ресурс Заказчика.